
- WIADOMOŚCI
- ANALIZA
Sabotaż i drony. Rosyjskie zagrożenia hybrydowe na mapie Europy [ANALIZA]

Setki incydentów w 17 państwach znalazły się w bazie przygotowanej przez dziennikarzy mediów publicznych współpracujących z Eurovision News Spotlight. Zestawienie obejmuje zdarzenia od 1 kwietnia do 15 października 2026 roku, które publicznie powiązano z Rosją: naruszenia przestrzeni powietrznej, próby sabotażu oraz działania doraźnie werbowanych wykonawców. Raporty IISS, CSIS i RUSI wyjaśniają mechanizmy tej kampanii — od werbunku i finansowania po wybór celów, których uszkodzenie może zakłócić dostawy pomocy dla Ukrainy oraz logistykę wojskową NATO.
Presja na państwa wspierające Ukrainę
Komunikaty wojska, policji i służb specjalnych przynoszą informacje o kolejnych incydentach, choć okoliczności części z nich pozostają niewyjaśnione. Europejscy przywódcy wskazują na narastającą presję wywieraną na państwa wspierające Ukrainę.
Część europejskich rządów rozszerzyła kampanie informacyjne dotyczące przygotowania ludności na sytuacje kryzysowe. Rozpowszechniane poradniki przypominają, jak zabezpieczyć gospodarstwa domowe na wypadek przerw w dostępie do podstawowych usług. Mikael Frisell, dyrektor generalny szwedzkiej agencji odpowiedzialnej za obronę cywilną i odporność, powiedział SVT, że rosyjska strategia zakłada destabilizowanie zachodnich społeczeństw i osłabianie ich poparcia dla Ukrainy. Wskazał na konieczność podejmowania działań wyprzedzających i przygotowania się na najtrudniejsze scenariusze.
Różne środki, wspólny cel
Pojęcia „zagrożenia hybrydowe” i „wojna hybrydowa” nie mają jednej, powszechnie przyjętej definicji. Europejskie Centrum Doskonałości w dziedzinie Zwalczania Zagrożeń Hybrydowych (Hybrid CoE) opisuje zagrożenia hybrydowe jako działania łączące środki jawne i skryte, wojskowe i pozamilitarne, podejmowane przez podmioty państwowe lub niepaństwowe w celu osłabienia przeciwnika.

W podziale przywołanym przez Spotlight oddziaływanie hybrydowe obejmuje operacje informacyjne i ingerowanie w wybory. Do bardziej bezpośrednich działań należą ataki na infrastrukturę krytyczną i wrogie operacje w cyberprzestrzeni. Na krańcu tego spektrum znajduje się wykorzystywanie przemocy fizycznej oraz instrumentów wojskowych do realizacji celów politycznych i strategicznych.
Jako przykład eskalacji autorzy wskazują na ataki dronów na statki handlowe na Morzu Czarnym, w pobliżu wybrzeży Rumunii i Bułgarii. Według przytoczonych informacji od początku października potwierdzono śmierć dwóch osób, a co najmniej dziesięć uznawano za zaginione. Przewodnicząca Komisji Europejskiej Ursula von der Leyen stwierdziła 13 października, że Morze Czarne staje się kolejnym obszarem eskalacji rosyjskiej wojny przeciwko Ukrainie.
Teija Tiilikainen, dyrektorka Hybrid CoE, cytowana przez Spotlight, stwierdziła, że rozszerza się zasięg operacji, a zestaw wykorzystywanych narzędzi staje się coraz bardziej zróżnicowany. Nowe technologie uzupełniają dotychczasowe metody. W jej ocenie wojna przeciwko Ukrainie przyczyniła się do wzrostu liczby zagrożeń, a Rosja wykorzystuje działania hybrydowe zarówno do ograniczania pomocy dla Kijowa, jak i do podważania jedności Zachodu. O nasilaniu rosyjskich działań mówił również 13 października Ken McCallum, dyrektor generalny brytyjskiej służby bezpieczeństwa MI5.
Co obejmuje dziennikarska mapa
Zespół Spotlight klasyfikował zdarzenia według ich rodzaju oraz źródła i stopnia udokumentowania powiązań z Rosją. Informacje weryfikowano na podstawie otwartych źródeł oraz ustaleń reporterskich. Baza obejmuje zarówno sprawy bezpośrednio przypisywane Moskwie przez instytucje państwowe, jak i przypadki, w których wskazywano na związki pośrednie.
Uwzględniono naruszenia przestrzeni powietrznej, próby sabotażu, instrumentalne wykorzystywanie migracji i prowokacyjne działania wojskowe. Odnotowano również zadania wykonywane przez osoby pozyskiwane doraźnie, bez formalnego szkolenia wywiadowczego, określane jako agenci „jednorazowego użytku”. Badanie koncentruje się na działaniach fizycznych i przygotowaniach do ich przeprowadzenia. Nie obejmuje cyberataków, operacji wpływu ani szpiegostwa prowadzonego przez zawodowych funkcjonariuszy wywiadu.
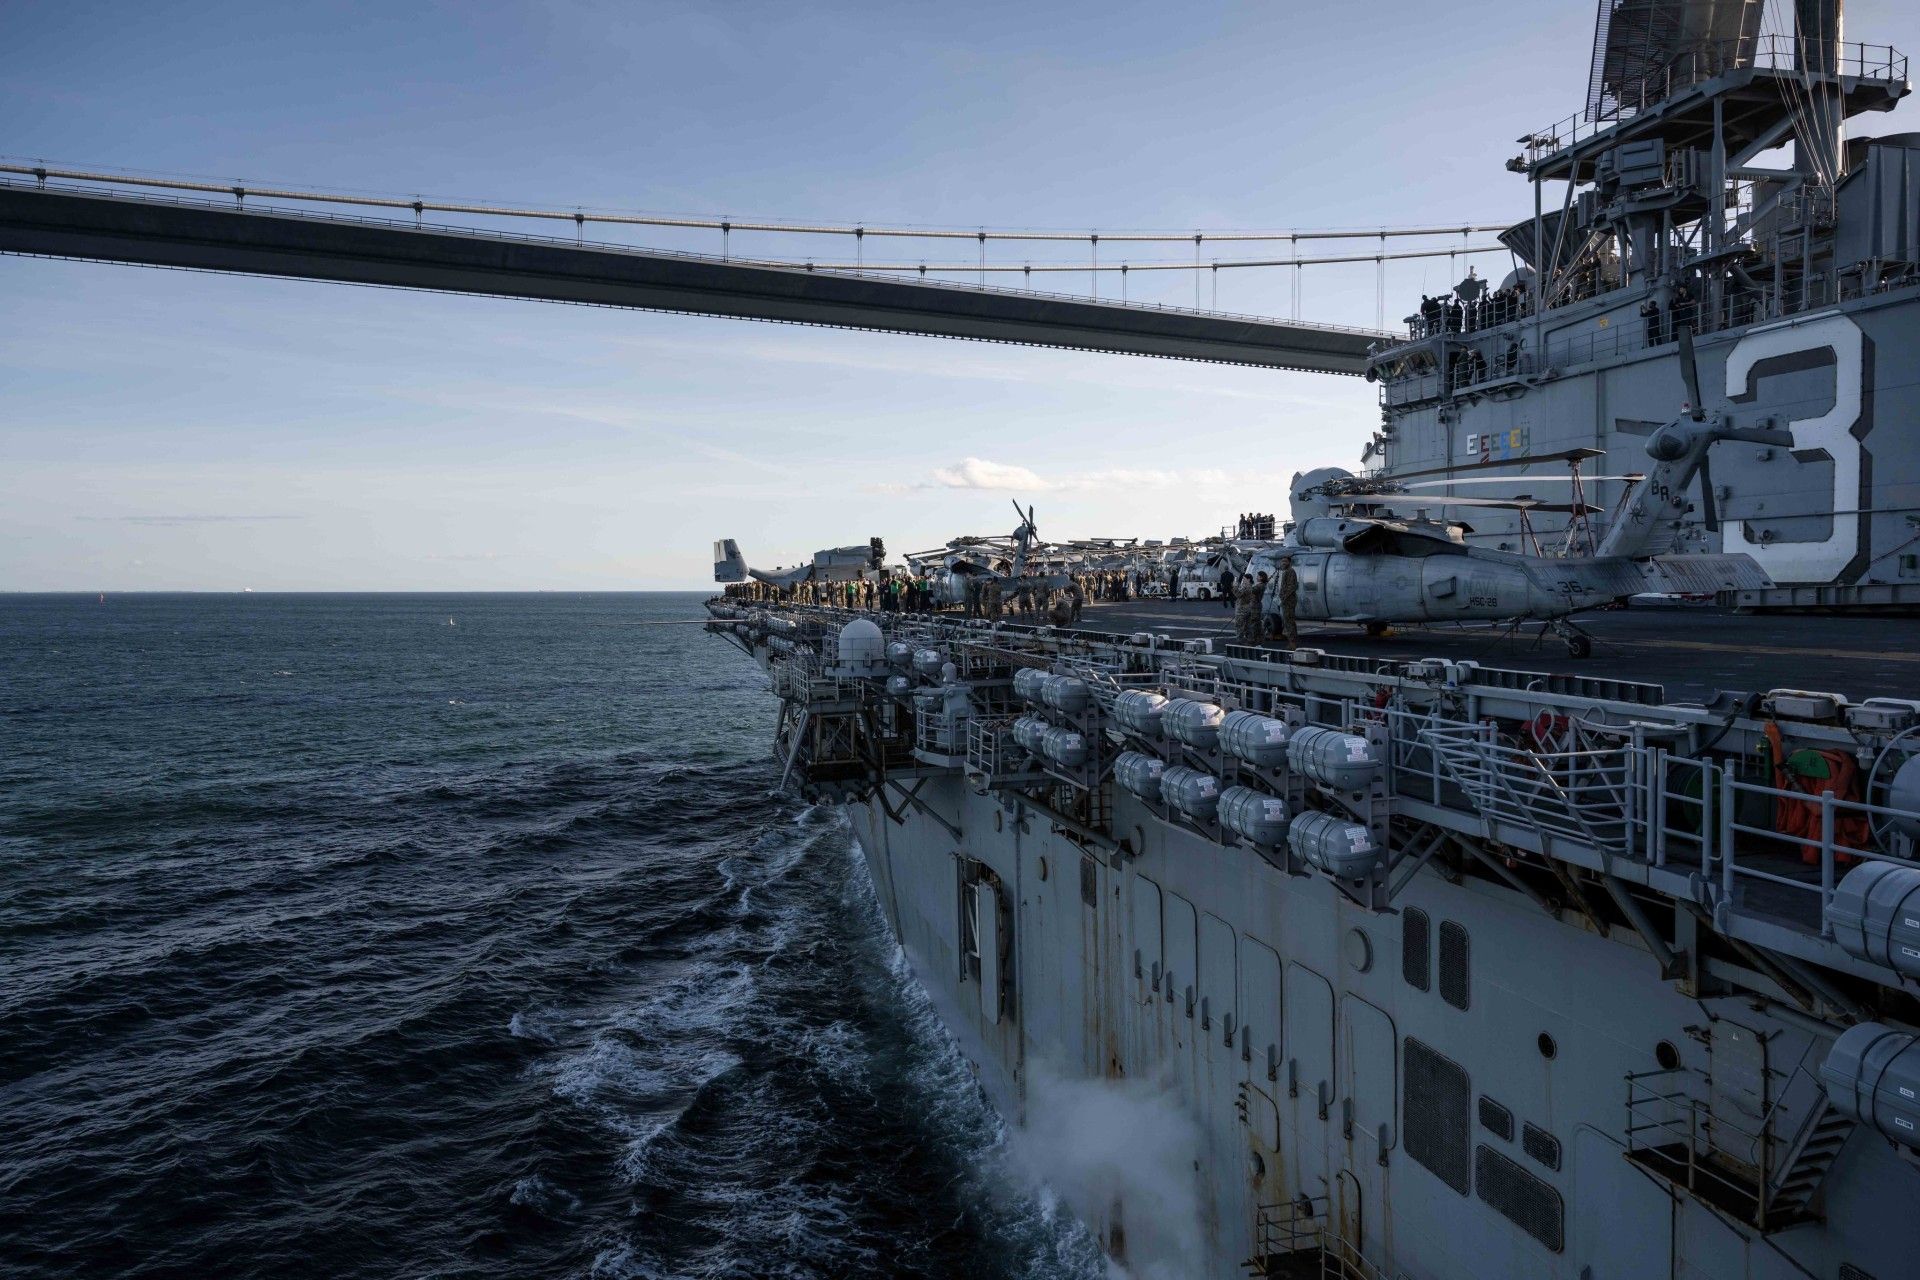
Mapa przedstawia publicznie ujawnioną część tej aktywności. Nie uwzględnia spraw, o których wojsko, służby i organy ścigania nie poinformowały opinii publicznej. Pojedynczy punkt może też oznaczać serię podobnych zdarzeń, do których doszło w pobliskich lokalizacjach lub w krótkich odstępach czasu. Liczba oznaczeń nie odpowiada zatem liczbie wszystkich incydentów.
Transport i zaplecze dostaw jako cele
Wcześniejsze etapy kampanii opisuje CSIS. Seth G. Jones w analizie„Rosyjska wojna w cieniu przeciwko Zachodowi” z 18 marca 2025 roku wskazał, że liczba ataków ujętych w bazie ośrodka niemal potroiła się między 2023 a 2024 rokiem.
Na transport oraz cele państwowe, w tym obiekty wojskowe, przypadało po około 27 proc. ataków, a na infrastrukturę krytyczną i przemysł — po około 21 proc. Wiele celów było związanych z produkcją lub przewozem uzbrojenia i innych materiałów dla Ukrainy. Jones oceniał, że za znaczną częścią operacji prawdopodobnie stał rosyjski wywiad wojskowy GRU, wykorzystujący własnych funkcjonariuszy i pozyskanych wykonawców. Ustalenia te wskazują na znaczenie zaplecza dostaw: obiektów i systemów służących produkcji, magazynowaniu i transportowi materiałów przekazywanych Ukrainie.
Szerszy zakres badań przyjęło The Soufan Center w raporcie„Przygotowanie gruntu, destabilizacja, przymuszanie: rosyjskie taktyki hybrydowe w Europie w latach 2022–2025” z 24 marca 2026 roku. Autorzy przeanalizowali 255 incydentów wymierzonych w sześć państw od lutego 2022 do grudnia 2025 roku. Informacje zgromadzone w bazie otwartych źródeł uzupełnili 22 wywiadami eksperckimi. Raport przedstawia sabotaż na tle szerszego zestawu rosyjskich taktyk. Liczb z tego opracowania nie można jednak sumować z wynikami Spotlight, ponieważ projekty obejmują różne okresy, państwa i kategorie zdarzeń.
Werbunek przez internet. Finansowanie jako element łańcucha operacyjnego
Charlie Edwards i Nate Seidenstein w raporcie IISS„Skala rosyjskich operacji sabotażowych przeciwko europejskiej infrastrukturze krytycznej” z 19 sierpnia 2025 roku opisują dostosowanie metod działania rosyjskich służb po wydaleniu setek ich funkcjonariuszy z europejskich stolic.
Werbowanie przez internet obywateli państw trzecich pomogło omijać zabezpieczenia kontrwywiadowcze. Rozproszony model zwiększył zasięg działań, ale ujawnił też słabości: niedostatecznie przygotowani i wyposażeni wykonawcy częściej popełniają błędy, co ułatwia wykrywanie i udaremnianie operacji.
IISS wskazuje również na podatność infrastruktury wynikającą z odkładania remontów i niedostatecznych inwestycji. Autorzy krytykują rozpatrywanie incydentów jako odrębnych spraw oraz rozproszenie odpowiedzialności między instytucjami, które utrudnia skoordynowaną odpowiedź na całą kampanię.

Finansowe zaplecze działań analizują Kinga Redłowska, Marta Popyk i Tom Keatinge w publikacji RUSI„Przeciwdziałanie finansowaniu rosyjskiego sabotażu” z 14 stycznia 2026 roku.
Autorzy uwzględniają także zadania przygotowawcze: fotografowanie infrastruktury, zbieranie danych o trasach dostaw oraz przewożenie pieniędzy lub materiałów, jeżeli czynności te stanowią część wrogiej operacji. Dla wielu doraźnie werbowanych wykonawców podstawową zachętą jest wynagrodzenie. Rozliczenia odbywają się z wykorzystaniem kryptowalut, gotówki, rachunków bankowych lub świadczeń rzeczowych.
Śledzenie przepływów finansowych pomaga identyfikować wspólnych pośredników i łączyć pozornie niezależne sprawy. Istotne znaczenie mają punkty wymiany kryptowalut na gotówkę. Przeszkodą pozostaje różnica między szybkością transferów a tempem działań prawnych i współpracy transgranicznej. Zatrzymanie sprawcy powinno zatem prowadzić do ustalenia, kto zlecił zadanie, zapewnił środki i pośredniczył w przekazaniu wynagrodzenia.
Cywilna infrastruktura, wojskowe konsekwencje
Emily Ferris w analizie RUSI„Rosyjski sabotaż infrastruktury NATO: identyfikacja podatności Sojuszu” z 26 marca 2026 roku pokazuje znaczenie cywilnych sieci transportowych dla logistyki wojskowej.
Wskazuje na wąskie gardła, różnice w szerokości torów, problemy ze współdziałaniem systemów cyfrowych oraz koordynacją przewozów transgranicznych. Rozważa również, jakie informacje o zdolności NATO do przemieszczania i zaopatrywania wojsk na wschodniej flance Rosja może uzyskiwać dzięki tym operacjom. Sabotaż może zakłócać bieżące dostawy, a jednocześnie ujawniać słabości systemów potrzebnych w przyszłym konflikcie.
Ferris zaleca wzmacnianie infrastruktury kolejowej, rozwijanie alternatywnych sposobów transportu i poprawę koordynacji. Podkreśla również znaczenie rzetelnego ustalania odpowiedzialności za incydenty: błędne przypisywanie ich Rosji prowadzi do zawyżania oceny jej możliwości.

Granica agresji i odpowiedź NATO
Rosnąca skala działań fizycznych rodzi pytanie, kiedy operacja hybrydowa może zostać uznana za otwartą agresję wojskową. Tiilikainen wskazuje, że ocena zależy od okoliczności i ogólnej sytuacji bezpieczeństwa. Pojawienie się ofiar mogłoby zwiększyć presję na zdecydowaną odpowiedź. Państwa NATO i UE unikają jednak publicznego określania progu, którego przekroczenie wywołałoby konkretną reakcję. Strategiczna niejednoznaczność ma utrudniać przeciwnikowi kalkulację ryzyka.

Sekretarz generalny NATO Mark Rutte podczas konferencji w Tallinnie 14 października przestrzegał przed podsycaniem atmosfery zagrożenia. Według relacji Spotlight oceniał rosyjskie działania jako próbę wywołania niepokoju i osłabienia determinacji sojuszników Ukrainy. Zapowiedział reakcję tam, gdzie będzie ona konieczna. Biuro prasowe NATO, zapytane o oficjalną bazę incydentów hybrydowych, poinformowało dziennikarzy, że nie dysponuje publicznymi ani jawnymi danymi, które mogłoby im udostępnić w tej sprawie.
W ocenie Tiilikainen o eskalacji świadczą zarówno liczba, jak i charakter zdarzeń. Rosja testuje narzędzia działania, granice tolerancji przeciwnika, tempo jego reakcji oraz skuteczność zabezpieczeń. Zestawienie Spotlight dokumentuje ujawnione incydenty, a raporty analityczne wyjaśniają ich możliwe powiązania. Ocena zagrożenia wymaga więc odtworzenia całego łańcucha operacyjnego: rozpoznania, werbunku, finansowania, przygotowania i wykonania zadania. Pozwala to określić rolę zatrzymanego sprawcy oraz ustalić, czy jego działania stanowiły część większej operacji.